Sicherheit
Teil von Sicherheit im Marketing-Stack
Notfallzugang zu wichtigen Marketing-Systemen vorbereiten
Für kritische Marketing-Systeme einen abgesicherten Notfallzugang planen: Ausfallfälle, unabhängige Anmeldung, Verwahrung und Probelauf.
Notfallzugang je System festlegen
Erstellen Sie für jedes wichtige Marketing-System einen Notfallzugang, indem Sie die benötigte Handlung, das erforderliche Recht, die Anmeldeabhängigkeiten, die Verwahrung der Anmeldemittel und die Nutzungskontrolle festhalten. Nehmen Sie insbesondere Systeme auf, die für Werbekampagnen, Kundenkommunikation, Webanalyse, Kundendaten oder Website-Inhalte gebraucht werden: etwa Werbekonten wie Google Ads, E-Mail- und Marketing-Automation, Webanalyse, CRM und Content-Management. Prüfen Sie für jedes System, ob die vorgesehene Vertretung die konkrete Notfallhandlung ausführen kann.
Systeme und Ausfallszenarien erfassen
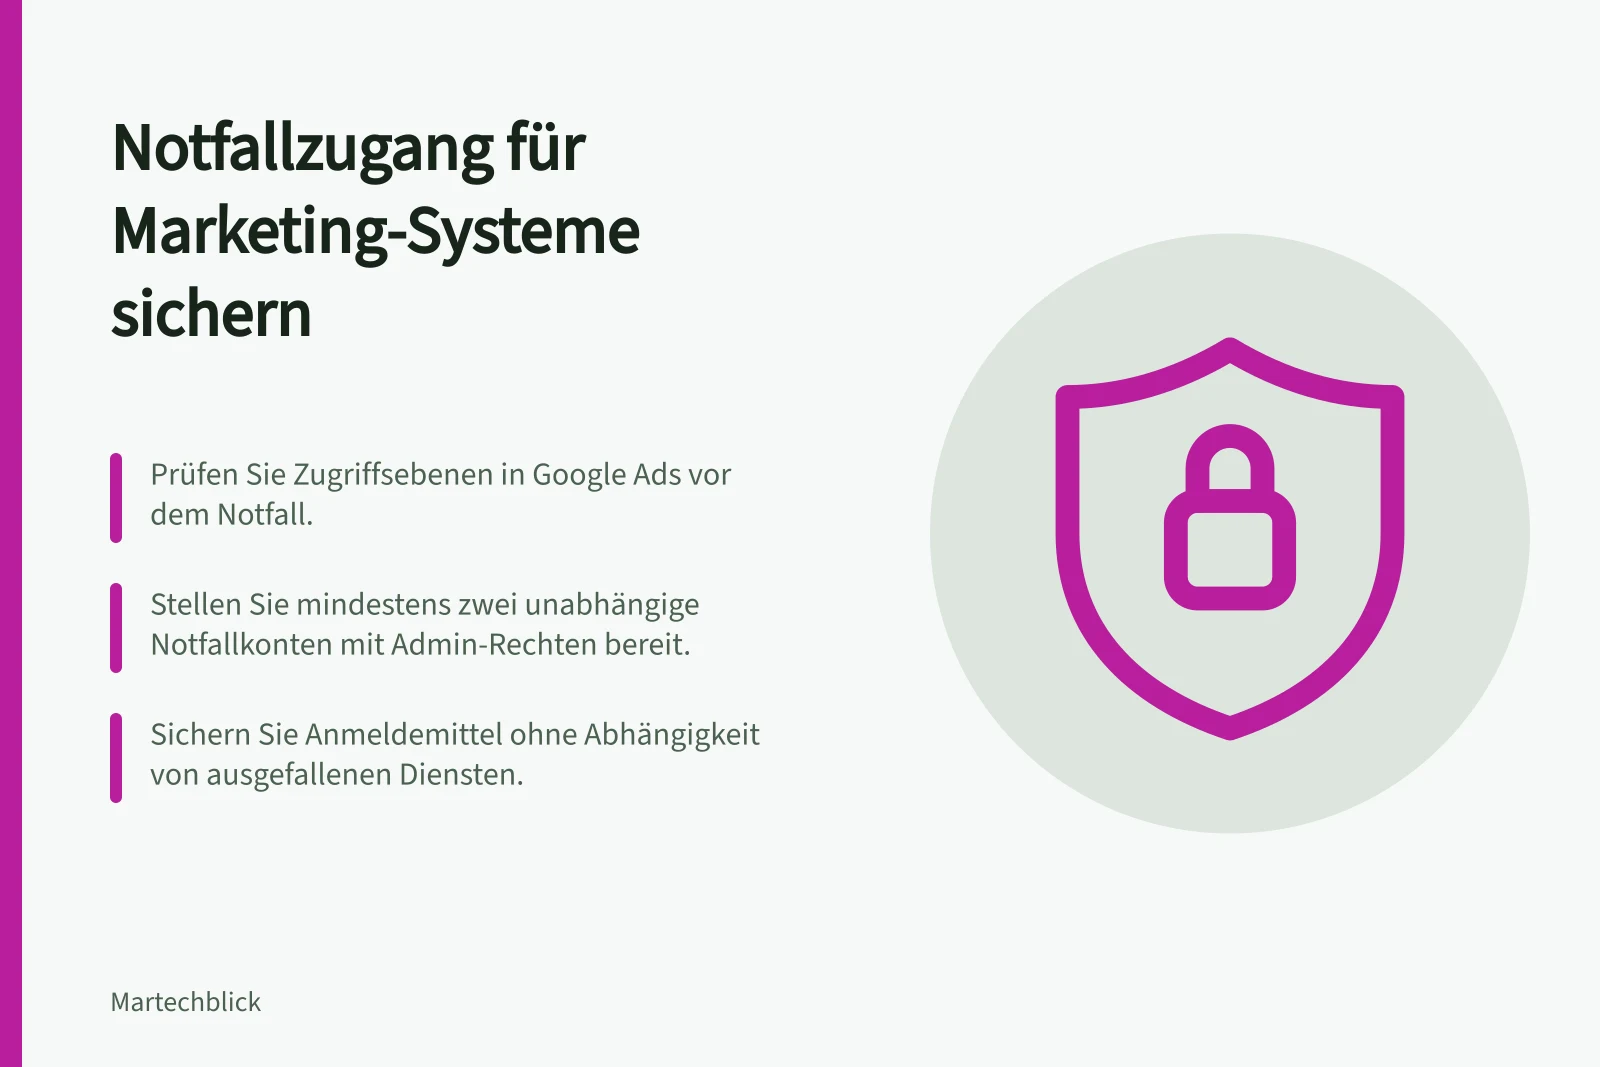
Prüfen Sie für jedes System zwei Fälle: Die zuständige Person ist nicht erreichbar oder der zentrale Anmeldedienst fällt aus. Eine zweite reguläre Administratorin oder ein zweiter regulärer Administrator hilft im ersten Fall. Hängt deren Anmeldung vom selben Dienst ab, löst sie den zweiten Fall möglicherweise nicht.
Beispiel: Eine fehlerhafte Kampagne muss pausiert werden. Die Vertretung benötigt das Recht, die Ausspielung zu stoppen und den Zustand zu prüfen. Ein umfassender Datenexport ist dafür nicht zwangsläufig erforderlich.
Füllen Sie für jedes System dieselben Felder aus: System und Prozess, Auslöser, entscheidungsbefugte Person, handelnde Vertretung, benötigte Rolle, unabhängige Anmeldung, Verwahrungsort, Nutzungsalarm und Prüfnachweis. Formulieren Sie Rechte als Handlung, etwa „Kampagne stoppen und Status prüfen“, statt nur „Adminzugang“ einzutragen. So wird erkennbar, ob der vorgesehene Zugang den konkreten Notfall abdeckt.
Für eine Kampagne, die wegen eines Fehlers gestoppt werden muss, kann der Eintrag lauten: Auslöser ist eine fehlerhafte Ausspielung, die Handlung ist das Stoppen der Kampagne und Prüfen ihres Status. Ergänzen Sie die zuständige Vertretung, die im jeweiligen Dienst tatsächlich benötigte Rolle, einen unabhängigen Anmeldeweg und die anschließende Kontrolle der Änderungen.
Abhängigkeiten und Rollen prüfen
Microsoft empfiehlt für Microsoft Entra ID Notfallkonten mit der Rolle „Global Administrator“. Sie sollen nur genutzt werden, wenn reguläre Administrationskonten nicht verwendet werden können. Prüfen Sie auch hier, ob die Anmeldung unabhängig von den regulären Konten funktioniert.
Microsoft nennt als mögliche Ausfallszenarien eine nicht verfügbare Föderation, nicht verfügbare MFA-Geräte oder den Weggang der Person mit dem letzten Global-Administrator-Zugriff. Prüfen Sie bei einer erforderlichen Rollenaktivierung außerdem, ob aktive Genehmigende vorhanden sind: Fehlen sie, kann die Aktivierung blockiert sein und die Mandantenverwaltung ausfallen.
Bei Google Ads prüfen Sie, ob die Vertretung die geplante Notfallhandlung ausführen kann. Halten Sie die benötigte Handlung und die dafür erforderliche Zugriffsebene im jeweiligen Dienst fest.
Die genannten Rolle und Nutzungsvorgaben beziehen sich auf Microsoft Entra ID. Übertragen Sie sie nicht pauschal auf ein Marketingprodukt. Halten Sie für jeden Dienst fest, ob ein unabhängiger Administrationsweg möglich ist und welchen Wiederherstellungsweg der Anbieter unterstützt.
Anmeldemittel verwahren und Nutzung kontrollieren
Ein weitreichendes Notfallkonto darf nicht zum Alltagskonto werden. Legen Sie fest, wer es unter welchen Umständen nutzen darf und welche Handlung damit möglich sein soll. Wählen Sie dafür nur die Rechte, die für diese Handlung erforderlich sind.
Verwahren Sie Anmeldemittel so, dass eine berechtigte Vertretung sie bei Bedarf erreichen kann, ohne vom ausgefallenen Anmeldeweg abhängig zu sein. Als Möglichkeiten kommen ein Passwortmanager, ein getrennt verwahrter Hardware-Schlüssel oder ein versiegelter Umschlag in einem zugriffsgeschützten Aufbewahrungsort infrage. Prüfen Sie, ob der Notfallzugang auch bei Ausfall des regulären Anmeldewegs nutzbar bleibt. Richten Sie nach Möglichkeit Nutzungsalarme ein und prüfen Sie danach Protokolle und Änderungen.
Werden personenbezogene Daten verarbeitet, müssen Verantwortliche und Auftragsverarbeiter nach Artikel 32 DSGVO technische und organisatorische Maßnahmen umsetzen, die dem Risiko angemessen sind. Beziehen Sie bei der Prüfung Vertraulichkeit, Integrität und Verfügbarkeit ein.
Der BSI-Standard 100-4 beschreibt, wie Ergebnisse der IT-Grundschutz-Vorgehensweise und der Risikoanalyse als Basis für angemessene Vorsorge zur Vermeidung von Notfällen und zur Minimierung von Schäden im Notfall verwendet werden können. Beziehen Sie den Notfallzugang in diese übergreifende Notfallplanung ein (BSI).
Bietet ein Dienst keinen getrennten Notfallzugang, dokumentieren Sie interne Vertretung, den erreichbaren Supportweg und die für eine Wiederherstellung benötigten Nachweise. Notieren Sie, wo der Wiederherstellungsweg des Anbieters zu finden ist und welche Informationen dafür bereitzuhalten sind. Prüfen Sie vertragliche Bedingungen, wenn eine bestimmte Reaktionszeit entscheidend ist; ein verfügbarer Supportkanal allein garantiert keine Wiederherstellung bis zu einem bestimmten Zeitpunkt.
Empfohlene Maßnahmen zur Absicherung von Notfallzugängen nach BSI und DSGVO
- DSGVO-Artikel zur technischen Sicherheit
- Artikel 32
- Google Ads: Unterstützte Wiederherstellungsweg
- Interne Vertretung + Supportkanal
- Empfohlene Verwahrungsmethode
- Versiegelter Umschlag oder Hardware-Schlüssel
Notfallzugang testen und dokumentieren
Gehen Sie den beschriebenen Ausfall mit den zuständigen Personen durch. Prüfen Sie mit einer ungefährlichen Administrationshandlung, ob Anmeldung, nötige Rechte, Nutzungsalarm und Rückkehr zum Normalbetrieb funktionieren. Ein Beispiel ist, eine vorbereitete Testkampagne durch die Vertretung auf den vorgesehenen Stoppweg prüfen zu lassen, ohne eine laufende Ausspielung zu verändern. Halten Sie erwartetes und beobachtetes Ergebnis, offene Abhängigkeiten und die zuständige Person fest.
Wiederholen Sie die Prüfung nach Änderungen am Anmeldedienst, an Administratoren oder an Sicherheitsregeln. Dokumentieren Sie den Test mit System, geprüfter Handlung, Ergebnis, offenen Punkten und zuständiger Person. Nach einer tatsächlichen Notfallnutzung sollte nachvollziehbar sein, warum sie nötig war, was geändert wurde und ob der Zugang wieder im vorgesehenen Zustand ist.